
Teile diesen Beitrag
Cyberversicherung und IT: Warum das eine ohne das andere nicht funktioniert
Wenn ich mit Unternehmen über eine Cyberversicherung spreche, höre ich sehr häufig einen Satz, der mich jedes Mal aufs Neue freut, nämlich dass die eigene IT bereits gut aufgestellt sei. Eine funktionierende IT ist tatsächlich die wichtigste Voraussetzung für wirksame Cyber-Sicherheit. Ohne durchdachte Sicherheitskonzepte, regelmäßige Updates, verlässliche Backups und gut geschulte Mitarbeitende hilft auch die beste Cyberversicherung nur wenig, wenn es tatsächlich zu einem Vorfall kommt.
Trotzdem stelle ich meinen Kunden an dieser Stelle immer eine weiterführende Frage, die den eigentlichen Kern des Themas berührt: Was passiert eigentlich, wenn trotz aller Sicherheitsmaßnahmen doch etwas schiefgeht? Genau an diesem Punkt wird für viele Unternehmen zum ersten Mal deutlich, dass Cyber-Sicherheit und Cyberversicherung keineswegs Gegensätze sind, sondern untrennbar zusammengehören und sich gegenseitig erst zu einem vollständigen Schutzkonzept ergänzen.
Eine Cyberversicherung ersetzt keine gute IT
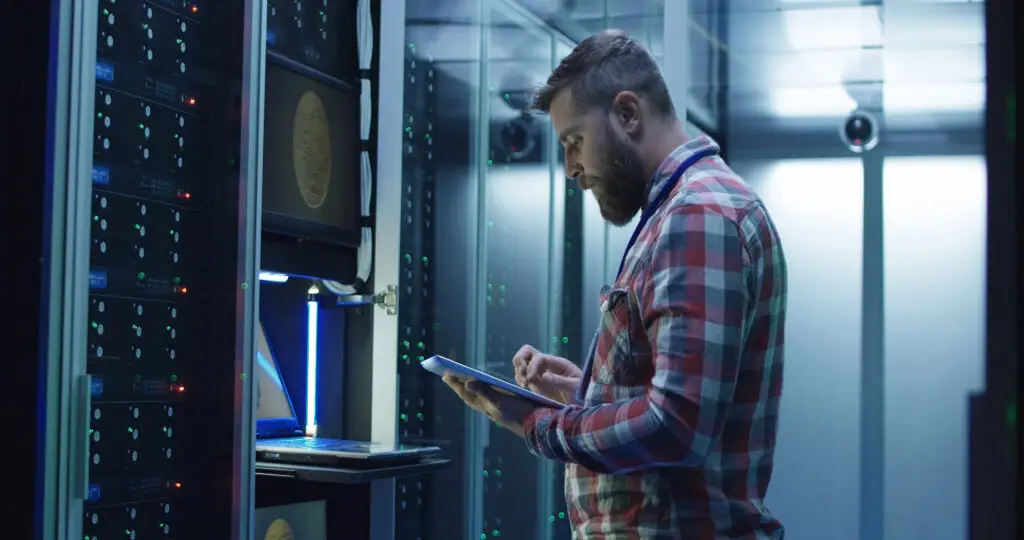
Immer wieder erlebe ich, dass Cyberversicherungen und IT-Abteilungen fälschlicherweise als Gegenspieler wahrgenommen werden, obwohl beide Seiten in Wahrheit exakt dasselbe Ziel verfolgen. Sowohl die Verantwortlichen in der IT als auch ich als Beraterin möchten in erster Linie verhindern, dass ein Cyberangriff das betroffene Unternehmen wirtschaftlich oder organisatorisch lahmlegt. Der Unterschied zwischen beiden liegt daher nicht im Ziel, sondern lediglich in der jeweiligen Aufgabe innerhalb dieses gemeinsamen Vorhabens.
Die IT kümmert sich darum, Angriffe von vornherein möglichst zu verhindern, indem sie Netzwerke schützt, Systeme kontinuierlich überwacht, aktuelle Sicherheitsstandards sicherstellt und tragfähige Notfallkonzepte entwickelt. Die Cyberversicherung kommt hingegen genau dann ins Spiel, wenn trotz aller Vorsichtsmaßnahmen doch ein Schaden entsteht, sei es durch einen gezielten Angriff, durch Ransomware oder durch eine andere Form der Cyberkriminalität. Deshalb sage ich meinen Kunden in solchen Gesprächen gerne den folgenden Satz: „Eine Cyberversicherung ist kein Misstrauensvotum gegenüber der IT. Sie ist die Anerkennung der Tatsache, dass selbst die beste IT nicht jedes Risiko ausschließen kann.“
Niemand kann hundertprozentige Sicherheit garantieren
Dabei handelt es sich ausdrücklich nicht um eine Schwäche der IT, sondern schlicht um die Realität der heutigen Bedrohungslage. Jeden Tag entstehen neue Sicherheitslücken, Cyberkriminelle entwickeln fortlaufend neue Angriffsmethoden und zusätzlich kommen menschliche Fehler, Ausfälle bei externen Dienstleistern oder technische Probleme bei Cloud-Anbietern hinzu. Wenn Sie heute davon ausgehen, dass Ihr Unternehmen vollständig vor Cyberangriffen geschützt ist, unterschätzen Sie damit die aktuelle Bedrohungslage erheblich, denn selbst gut aufgestellte Unternehmen können Opfer eines Angriffs werden.
Die entscheidende Frage lautet deshalb längst nicht mehr, ob sich ein Cyberangriff mit hundertprozentiger Sicherheit verhindern lässt, sondern vielmehr, wie schnell sich Ihr Unternehmen davon erholen kann, wenn es trotz aller Vorkehrungen tatsächlich dazu kommt. Genau um diese Fragestellung geht es im Kern der modernen Cyber-Resilienz, die heute weit über die reine Abwehrfähigkeit hinausgeht und auch die Fähigkeit zur schnellen Wiederherstellung einschließt.
Was Unternehmen im Schadenfall häufig unterschätzen
Viele Geschäftsführerinnen und Geschäftsführer denken bei einem Cyberangriff zunächst vor allem an die technische Wiederherstellung der IT-Systeme, was durchaus verständlich ist. Tatsächlich entstehen die größten Probleme in einem solchen Fall aber häufig an ganz anderer Stelle. Plötzlich stellt sich die Frage, wer die Krisenkommunikation koordiniert, ob und wie betroffene Kunden informiert werden müssen, welche datenschutzrechtlichen Folgen ein Vorfall nach sich zieht, wer die Kosten des entstehenden Betriebsausfalls trägt, wie lange Ihr Unternehmen überhaupt ohne die eigenen Systeme arbeitsfähig bleibt und wer Sie bei der technischen Analyse eines Ransomware-Angriffs oder einer anderen Angriffsform fachlich unterstützt.
In solchen Situationen geht es längst nicht mehr allein um IT-Sicherheit im engeren Sinne, sondern um die Existenz und die Handlungsfähigkeit Ihres gesamten Unternehmens. Genau aus diesem Grund beinhaltet eine gute Cyberversicherung heute weit mehr als lediglich finanzielle Entschädigungsleistungen. Sie bietet Ihnen darüber hinaus einen direkten Zugang zu erfahrenen Spezialisten für IT-Forensik, Krisenmanagement, Datenschutz und rechtliche Fragestellungen, die im Ernstfall genau dann zur Verfügung stehen, wenn Sie sie am dringendsten benötigen.
Warum ich die IT immer mit ins Boot hole
Wenn ich Unternehmen zum Thema Cyberversicherung berate, ist mir ein Punkt besonders wichtig, nämlich die vorhandene IT von Anfang an in das Gespräch einzubeziehen, unabhängig davon, ob es sich um eine interne IT-Abteilung oder einen externen IT-Dienstleister handelt. Niemand kennt die Infrastruktur, die Prozesse und die Schwachstellen eines Unternehmens besser als die Menschen, die sich täglich damit beschäftigen. Deshalb geht es in meinen Gesprächen ausdrücklich nicht darum, die Arbeit der IT zu kontrollieren oder nach Fehlern zu suchen, sondern ganz im Gegenteil darum, gemeinsam ein möglichst vollständiges Bild der Risikosituation zu entwickeln.
Die Erfahrung zeigt immer wieder, dass die besten Ergebnisse entstehen, wenn Geschäftsführung, IT und Versicherung gemeinsam an einem Strang ziehen. Die IT kennt die technischen Risiken im Detail, während ich die Auswirkungen sowie die Möglichkeiten der Risikoübertragung auf eine Versicherung kenne. Erst im Zusammenspiel beider Perspektiven ergibt sich für Ihr Unternehmen ein tatsächlich vollständiges Bild der eigenen Risikosituation.
Cyber-Sicherheit bedeutet mehr als Technik
Viele Unternehmen investieren heute bereits erhebliche Summen in technische Schutzmaßnahmen, was grundsätzlich richtig und wichtig ist. Echte Cyber-Sicherheit endet jedoch nicht bei Firewalls, Virenschutzprogrammen oder Multifaktor-Authentifizierung, sondern bedeutet zusätzlich, sich bewusst auf den Ernstfall vorzubereiten. Genauso wie ein Unternehmen üblicherweise eine Gebäudeversicherung abschließt, obwohl es bereits über Brandmeldeanlagen verfügt, kann auch eine hervorragend aufgestellte IT durch eine passende Cyberversicherung sinnvoll ergänzt werden.
Beide Maßnahmen erfüllen dabei unterschiedliche Aufgaben innerhalb desselben Schutzkonzepts. Die eine Maßnahme soll den Schaden von vornherein verhindern, während die andere sicherstellen soll, dass ein tatsächlich eingetretener Schaden nicht zu einer existenzbedrohenden Unternehmenskrise wird.
Mein Fazit
Nach über zwanzig Jahren in der Beratung bin ich fest davon überzeugt, dass die erfolgreichsten Unternehmen Cyberversicherung und IT-Sicherheit nicht als getrennte Themen betrachten, sondern beides als Teil einer gemeinsamen Strategie verstehen. Die IT reduziert dabei die Wahrscheinlichkeit eines Cyberangriffs, während die Cyberversicherung die wirtschaftlichen Folgen eines tatsächlich eingetretenen Schadens abmildert. Genau dieses Zusammenspiel sorgt letztlich dafür, dass Unternehmen, wie das Ihre auch, in schwierigen Situationen handlungsfähig bleiben.
Oder um es mit einem Satz zu sagen, den ich in meinen Vorträgen häufig verwende: Cyberversicherungen kontrollieren keine IT-Abteilungen. Sie geben ihnen Rückendeckung.
Wenn Sie für Ihr Unternehmen prüfen möchten, wie eine Cyberversicherung zur vorhandenen IT-Sicherheit passt und welche Lücken im Ernstfall noch bestehen, berate ich Sie gerne persönlich.
Beitragsbild mit KI erstellt.
Sichern Sie sich Ihre individuelle Beratung noch heute!
Lassen Sie uns gemeinsam die besten Versicherungslösungen für Ihren Betrieb finden.